Finto WhatsApp e voce clonata con l'IA: la maxi truffa da 36 milioni a Fideuram
Finto WhatsApp e voce clonata con l'IA: la maxi truffa da 36 milioni a Fideuram
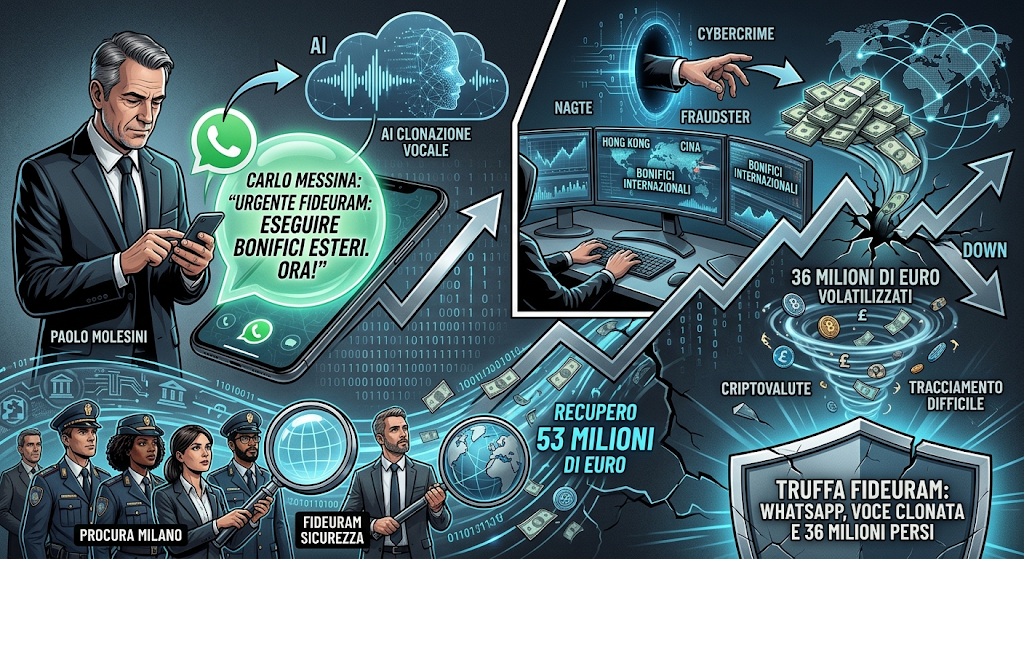
Immagine creata da gemini
Il confine tra sicurezza informatica e ingegneria sociale si fa sempre più sottile e la tecnologia avanzata continua a trasformarsi in una potente arma per il cybercrime. L'ultimo clamoroso caso di cronaca finanziaria coinvolge Fideuram (gruppo Intesa Sanpaolo) e il suo ormai ex presidente, Paolo Molesini, caduto nella trappola di un sofisticato raggiro internazionale basato sul deepfake e sull'usurpazione d'identità.
Il bilancio? Un ammanco finale di circa 36 milioni di euro, volatilizzati e convertiti in criptovalute, dopo un tentativo iniziale di sottrazione pari a quasi 95 milioni.
La dinamica del raggiro: tra messaggi e clonazione vocale
L'operazione truffaldina si è consumata in pochissimo tempo a inizio 2026, facendo leva su un'attenta regia psicologica e sull'uso distorto dell'Intelligenza Artificiale:
- Il primo contatto via WhatsApp: Paolo Molesini riceve un messaggio attribuito a Carlo Messina, amministratore delegato della capogruppo Intesa Sanpaolo. Nel testo viene richiesta con massima urgenza l'esecuzione di una serie di bonifici esteri tramite la tesoreria di Fideuram per chiudere un'importante operazione finanziaria riservata.
- Il falso legale e la voce sintetica: A stretto giro arriva una telefonata di conferma apparentemente da parte dell'avvocato Paolo Nastasi (managing partner dello studio A&O Shearman Italia, del tutto estraneo ai fatti). Per rassicurare il manager, i criminali utilizzano strumenti di IA per clonare la voce dell'avvocato, rendendo la conversazione del tutto verosimile.
- Email contraffatte e bonifici: A completare la messa in scena giungono email costruite ad arte con l'intestazione dello studio legale, contenenti i dettagli bancari delle società estere target. Molesini, convinto di eseguire un'importante richiesta strategica del gruppo, dà disposizione al direttore finanziario di procedere con i trasferimenti verso conti situati principalmente a Hong Kong e in Cina.
Il recupero parziale dei fondi e la pista dei Bitcoin
Subito dopo l'esecuzione delle operazioni, i sistemi di sicurezza interni di Fideuram fanno scattare gli allarmi, rivelando l'imponente frode. L'intervento immediato dei canali interbancari e l'avvio delle indagini della Procura di Milano (assistita dalla denuncia dell'istituto) hanno permesso di limitare i danni:
- 40 milioni di euro sono stati tempestivamente bloccati e restituiti da un istituto bancario cinese.
- 13 milioni di euro sono stati sequestrati in Portogallo grazie alla cooperazione con la magistratura di Lisbona sotto l'egida di Eurojust.
Dei circa 95 milioni iniziali, restano purtroppo non rintracciabili almeno 36 milioni di euro, che risultano essere stati convertiti in criptovalute e smistati su un circuito internazionale di conti esteri. Su queste somme le autorità stanno proseguendo le indagini mediante rogatorie per tentare di bloccare la monetizzazione dei Bitcoin.
In seguito alla vicenda, pur non essendo indagato né citato in vertenze giudiziarie, Paolo Molesini ha rassegnato le proprie dimissioni dal ruolo di presidente lo scorso 12 marzo "per ragioni personali".
Fonte originale dell'articolo: Corriere della Sera - Truffa Fideuram, il falso messaggio WhatsApp e la telefonata con l'AI