Sistem identitas blockchain di Indonesia mengandalkan kontrol akses terperinci, pemodelan ancaman proaktif, audit pihak ketiga, dan respons insiden otomatis untuk lindungi data warga serta hapus korupsi administratif
Pertimbangan keamanan merupakan lapisan pertahanan terakhir sekaligus yang paling krusial bagi sistem pengelolaan identitas berbasis blockchain di Indonesia. Hal ini memastikan infrastruktur tetap tangguh dalam menghadapi ancaman siber yang canggih, pihak internal yang berniat jahat, serta upaya akses tanpa izin. Meskipun desentralisasi dan kriptografi memberikan keamanan struktural yang inheren, kerangka kerja keamanan yang komprehensif harus diterapkan secara aktif untuk melindungi warga negara dan menjaga kepercayaan penuh terhadap institusi.
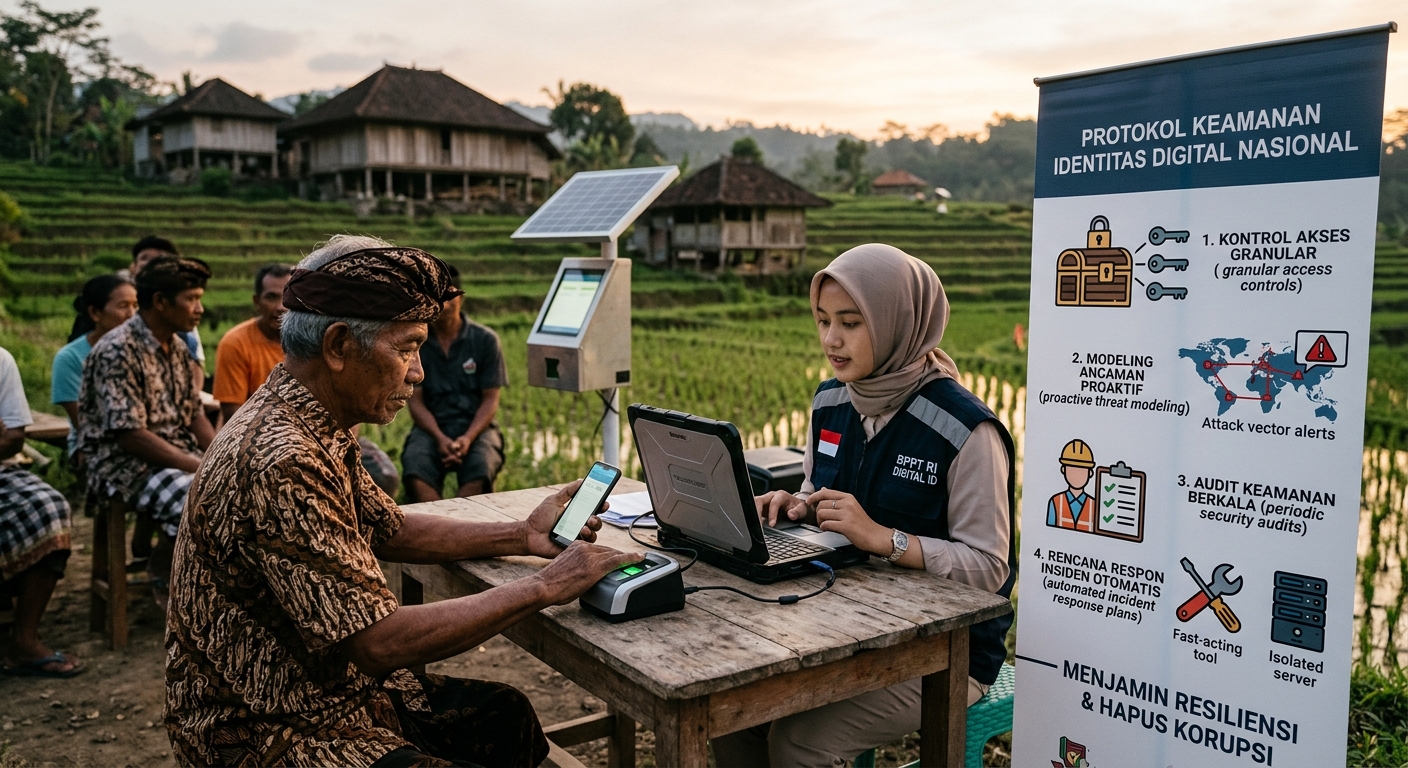
Untuk mencegah paparan data yang tidak sah dan penyalahgunaan wewenang administratif, sistem harus menerapkan mekanisme kontrol akses yang ketat, baik berbasis peran (role-based) maupun berbasis atribut (attribute-based). Tidak satu pun administrator, lembaga pemerintah, atau operator node boleh memiliki akses menyeluruh terhadap data mentah warga negara. Hak akses dibatasi secara kriptografis sehingga pihak verifikator hanya dapat membaca atribut tertentu yang diizinkan oleh warga negara melalui token persetujuan eksplisit atau bukti tanpa-pengetahuan (zero-knowledge proofs). Kontrak pintar (smart contract) menegakkan kebijakan kontrol akses secara on-chain, dengan memverifikasi bahwa setiap kueri atau interaksi mematuhi hukum privasi nasional—seperti Undang-Undang Pelindungan Data Pribadi di Indonesia—serta izin dari pengguna individu, sebelum memberikan akses ke repositori data di luar rantai (off-chain).
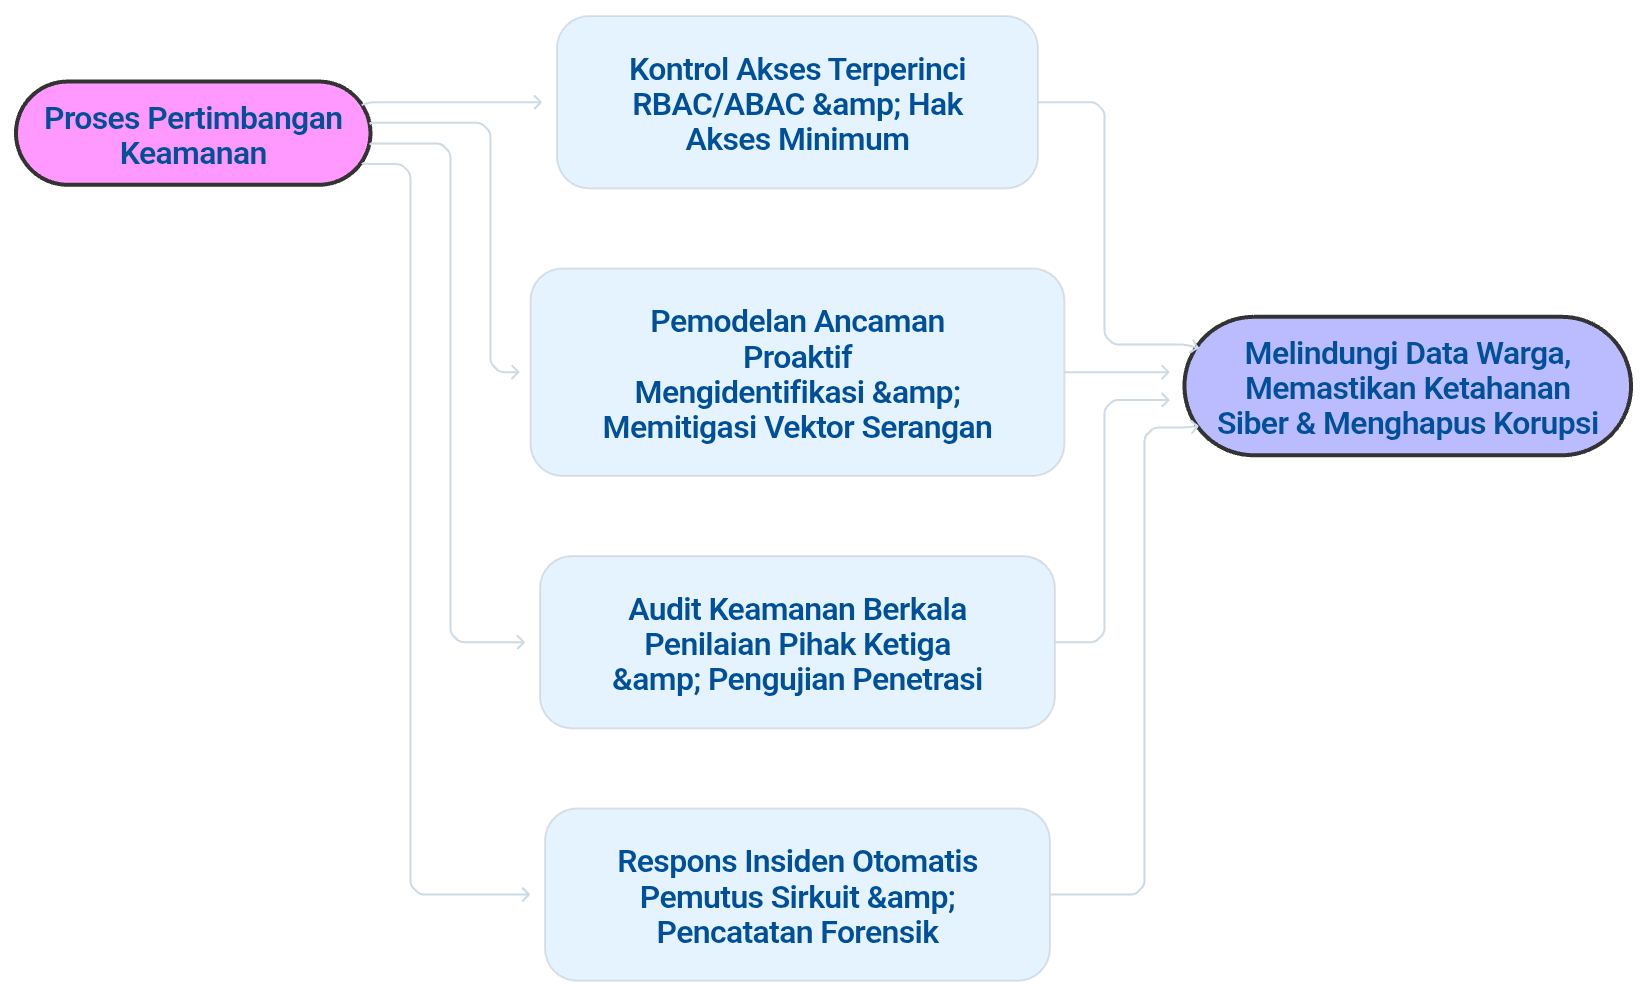
Mengantisipasi vektor serangan sebelum dieksploitasi memerlukan pemodelan ancaman yang berkelanjutan dan ketat, yang disesuaikan dengan arsitektur buku besar terdistribusi (distributed ledger). Kerangka kerja keamanan harus menganalisis risiko potensial secara sistematis, termasuk serangan 51 persen, serangan Sybil pada lapisan konsensus, kerentanan re-entrancy pada kontrak pintar, kompromi pada titik akhir node (node endpoints), serta rekayasa sosial yang menargetkan proses pemulihan kunci milik warga negara. Pemindai kerentanan otomatis dan perangkat analisis statis diintegrasikan ke dalam alur kerja integrasi berkelanjutan dan penyebaran berkelanjutan (CI/CD) untuk semua kode kontrak pintar serta layanan mikro (microservices) backend, guna memastikan bahwa kelemahan perangkat lunak telah diperbaiki sebelum diterapkan ke lingkungan produksi.
Mengingat bahwa pelanggaran keamanan dalam sistem identitas nasional dapat membahayakan jutaan data warga negara, validasi eksternal menjadi syarat mutlak. Semua kontrak pintar, implementasi protokol kriptografis, dan infrastruktur node inti wajib menjalani penilaian keamanan berkala yang dilakukan oleh firma audit keamanan siber dan blockchain terakreditasi. Latihan red-team dan uji penetrasi (penetration testing) dilakukan secara rutin untuk menyimulasikan ancaman persisten tingkat lanjut (advanced persistent threats) serta serangan dari pihak internal yang berniat jahat, guna mengungkap kelemahan tersembunyi pada gerbang API (API gateways), node konsensus, dan aplikasi dompet seluler.
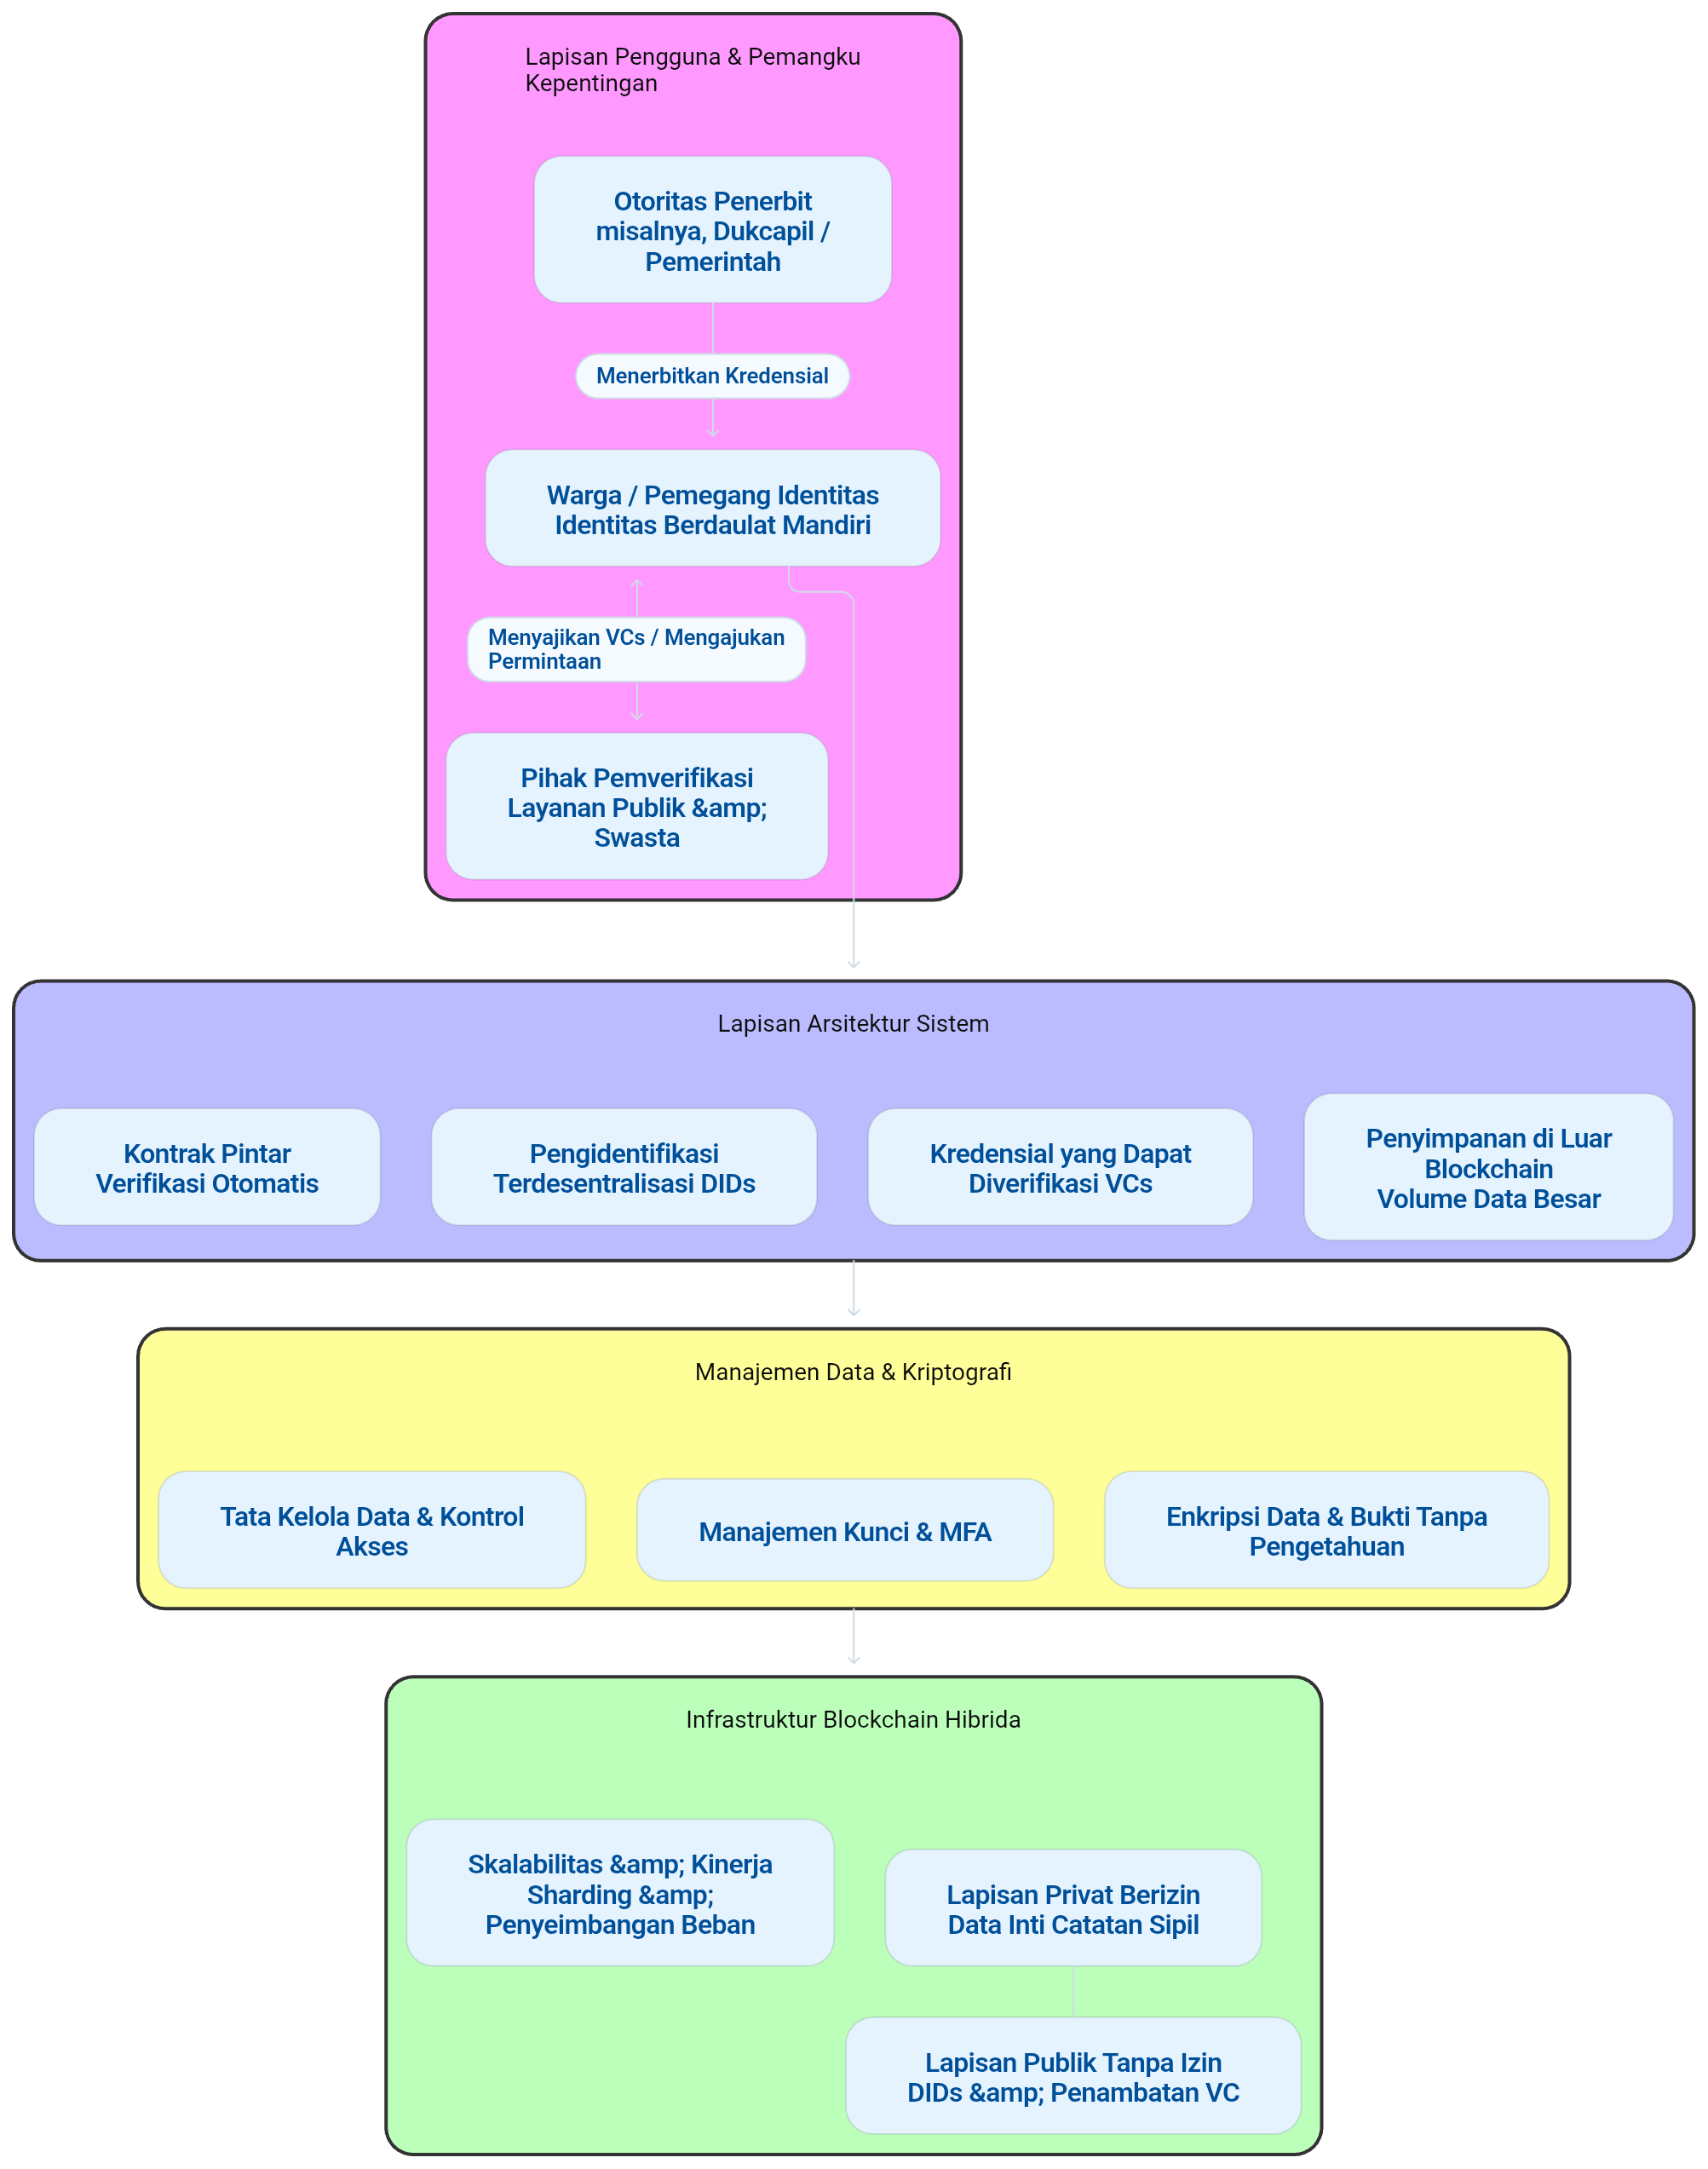
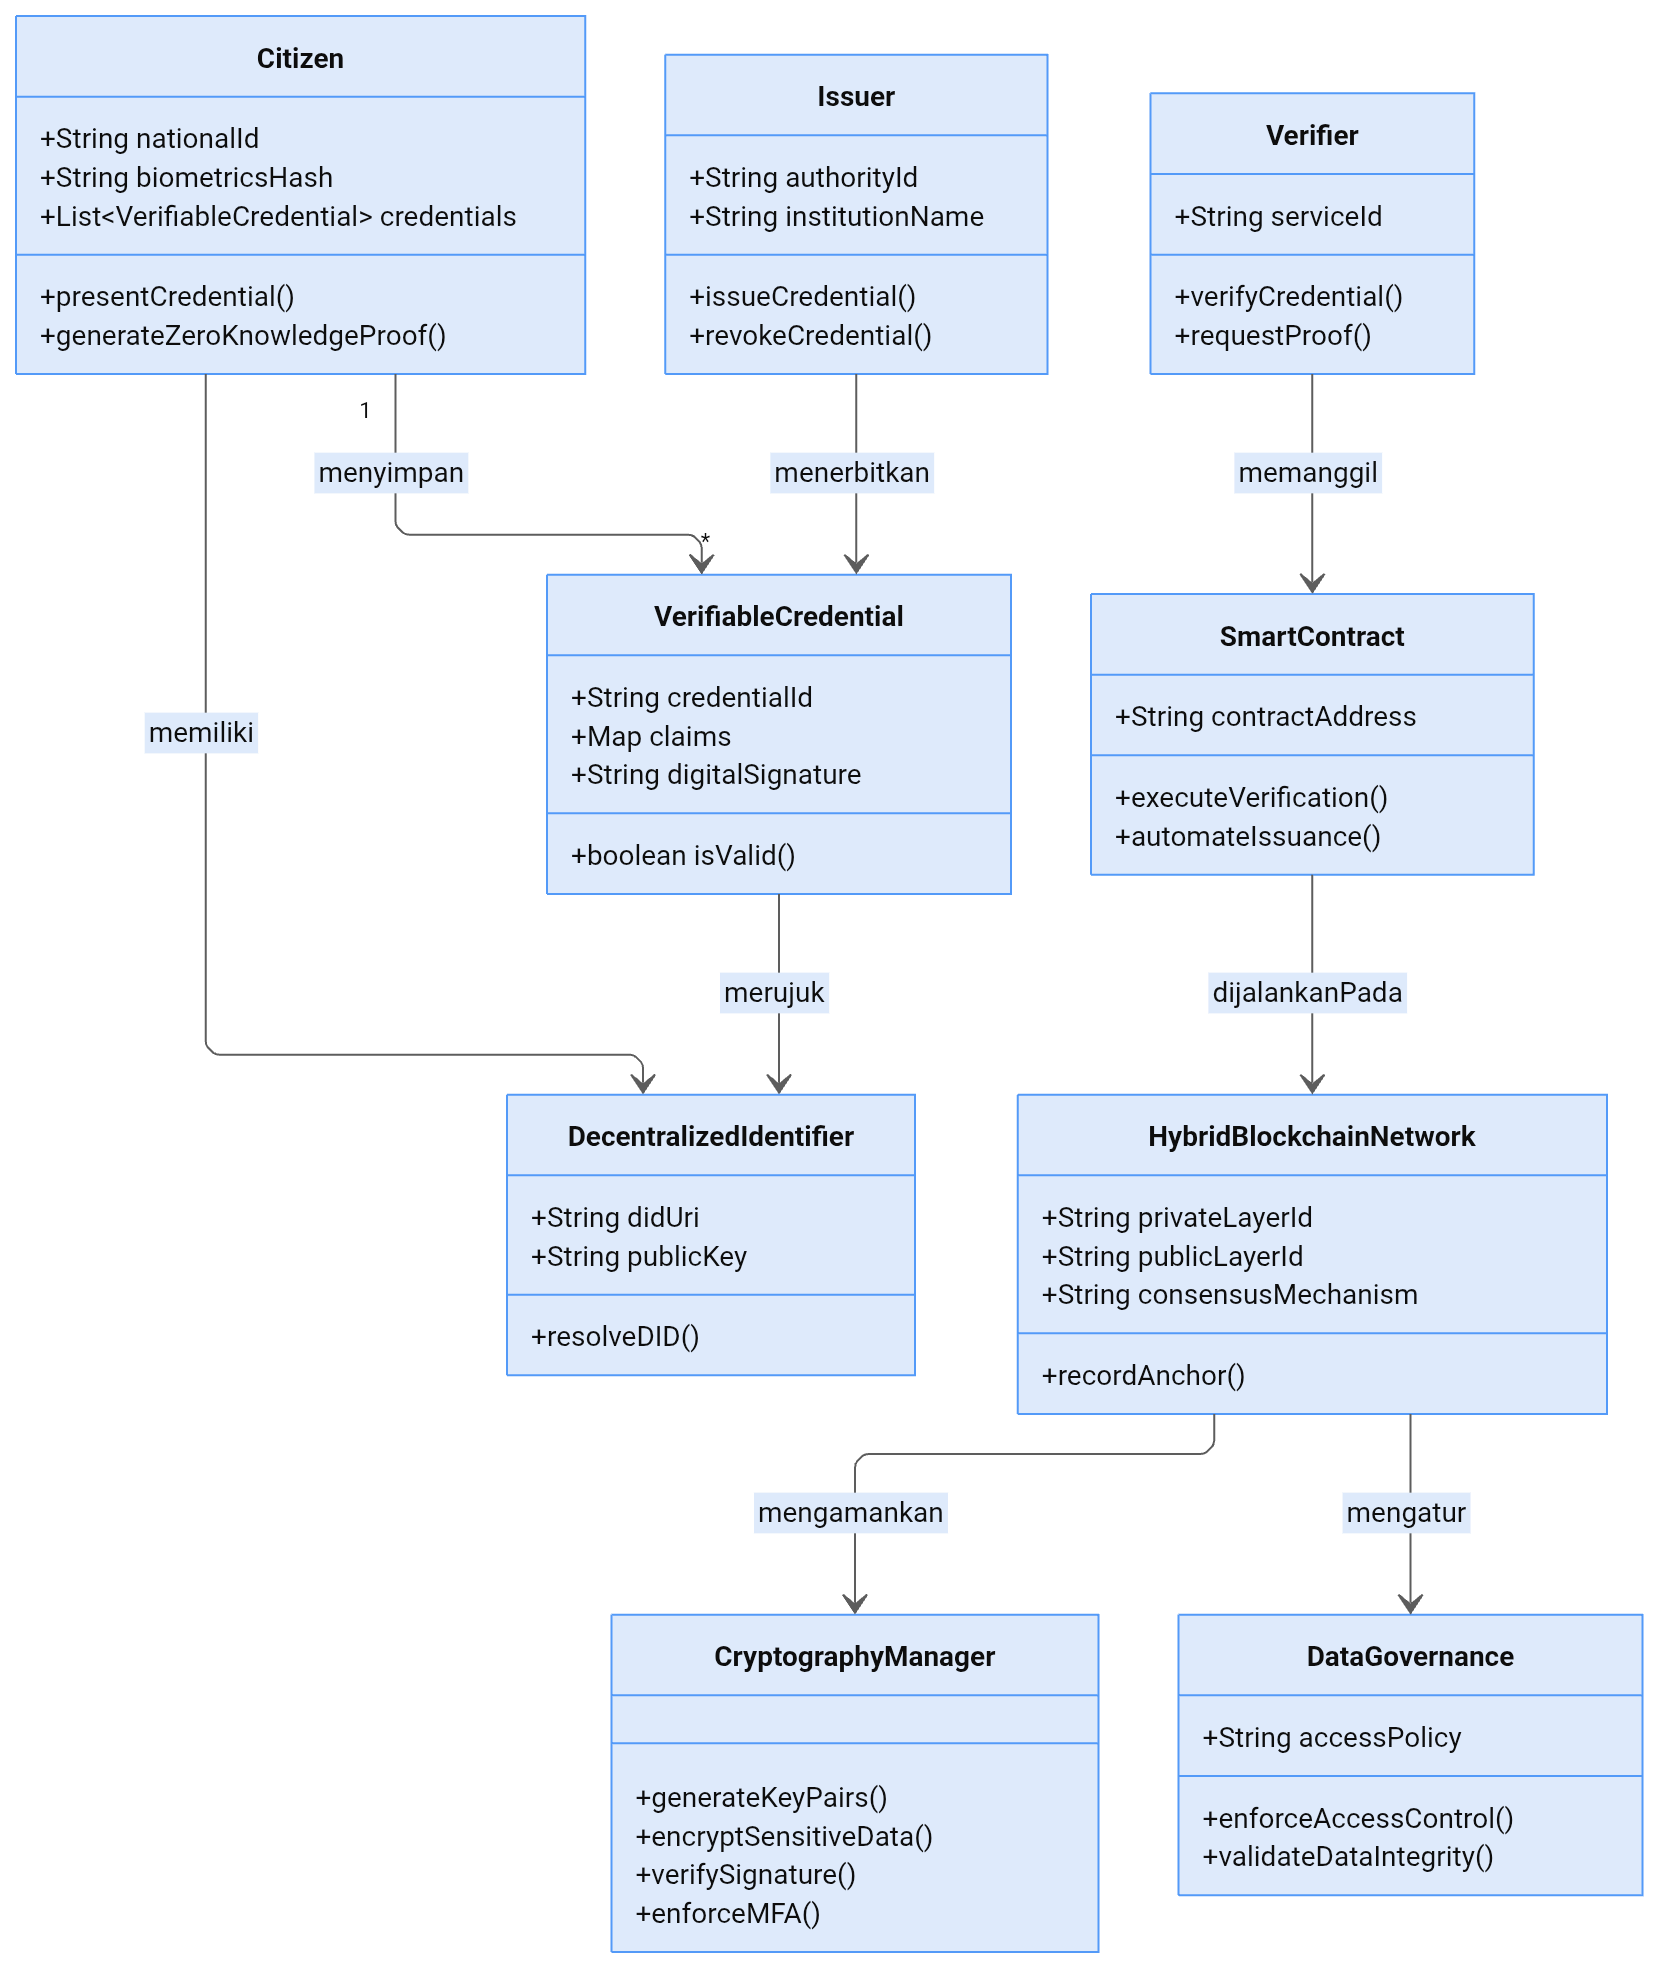
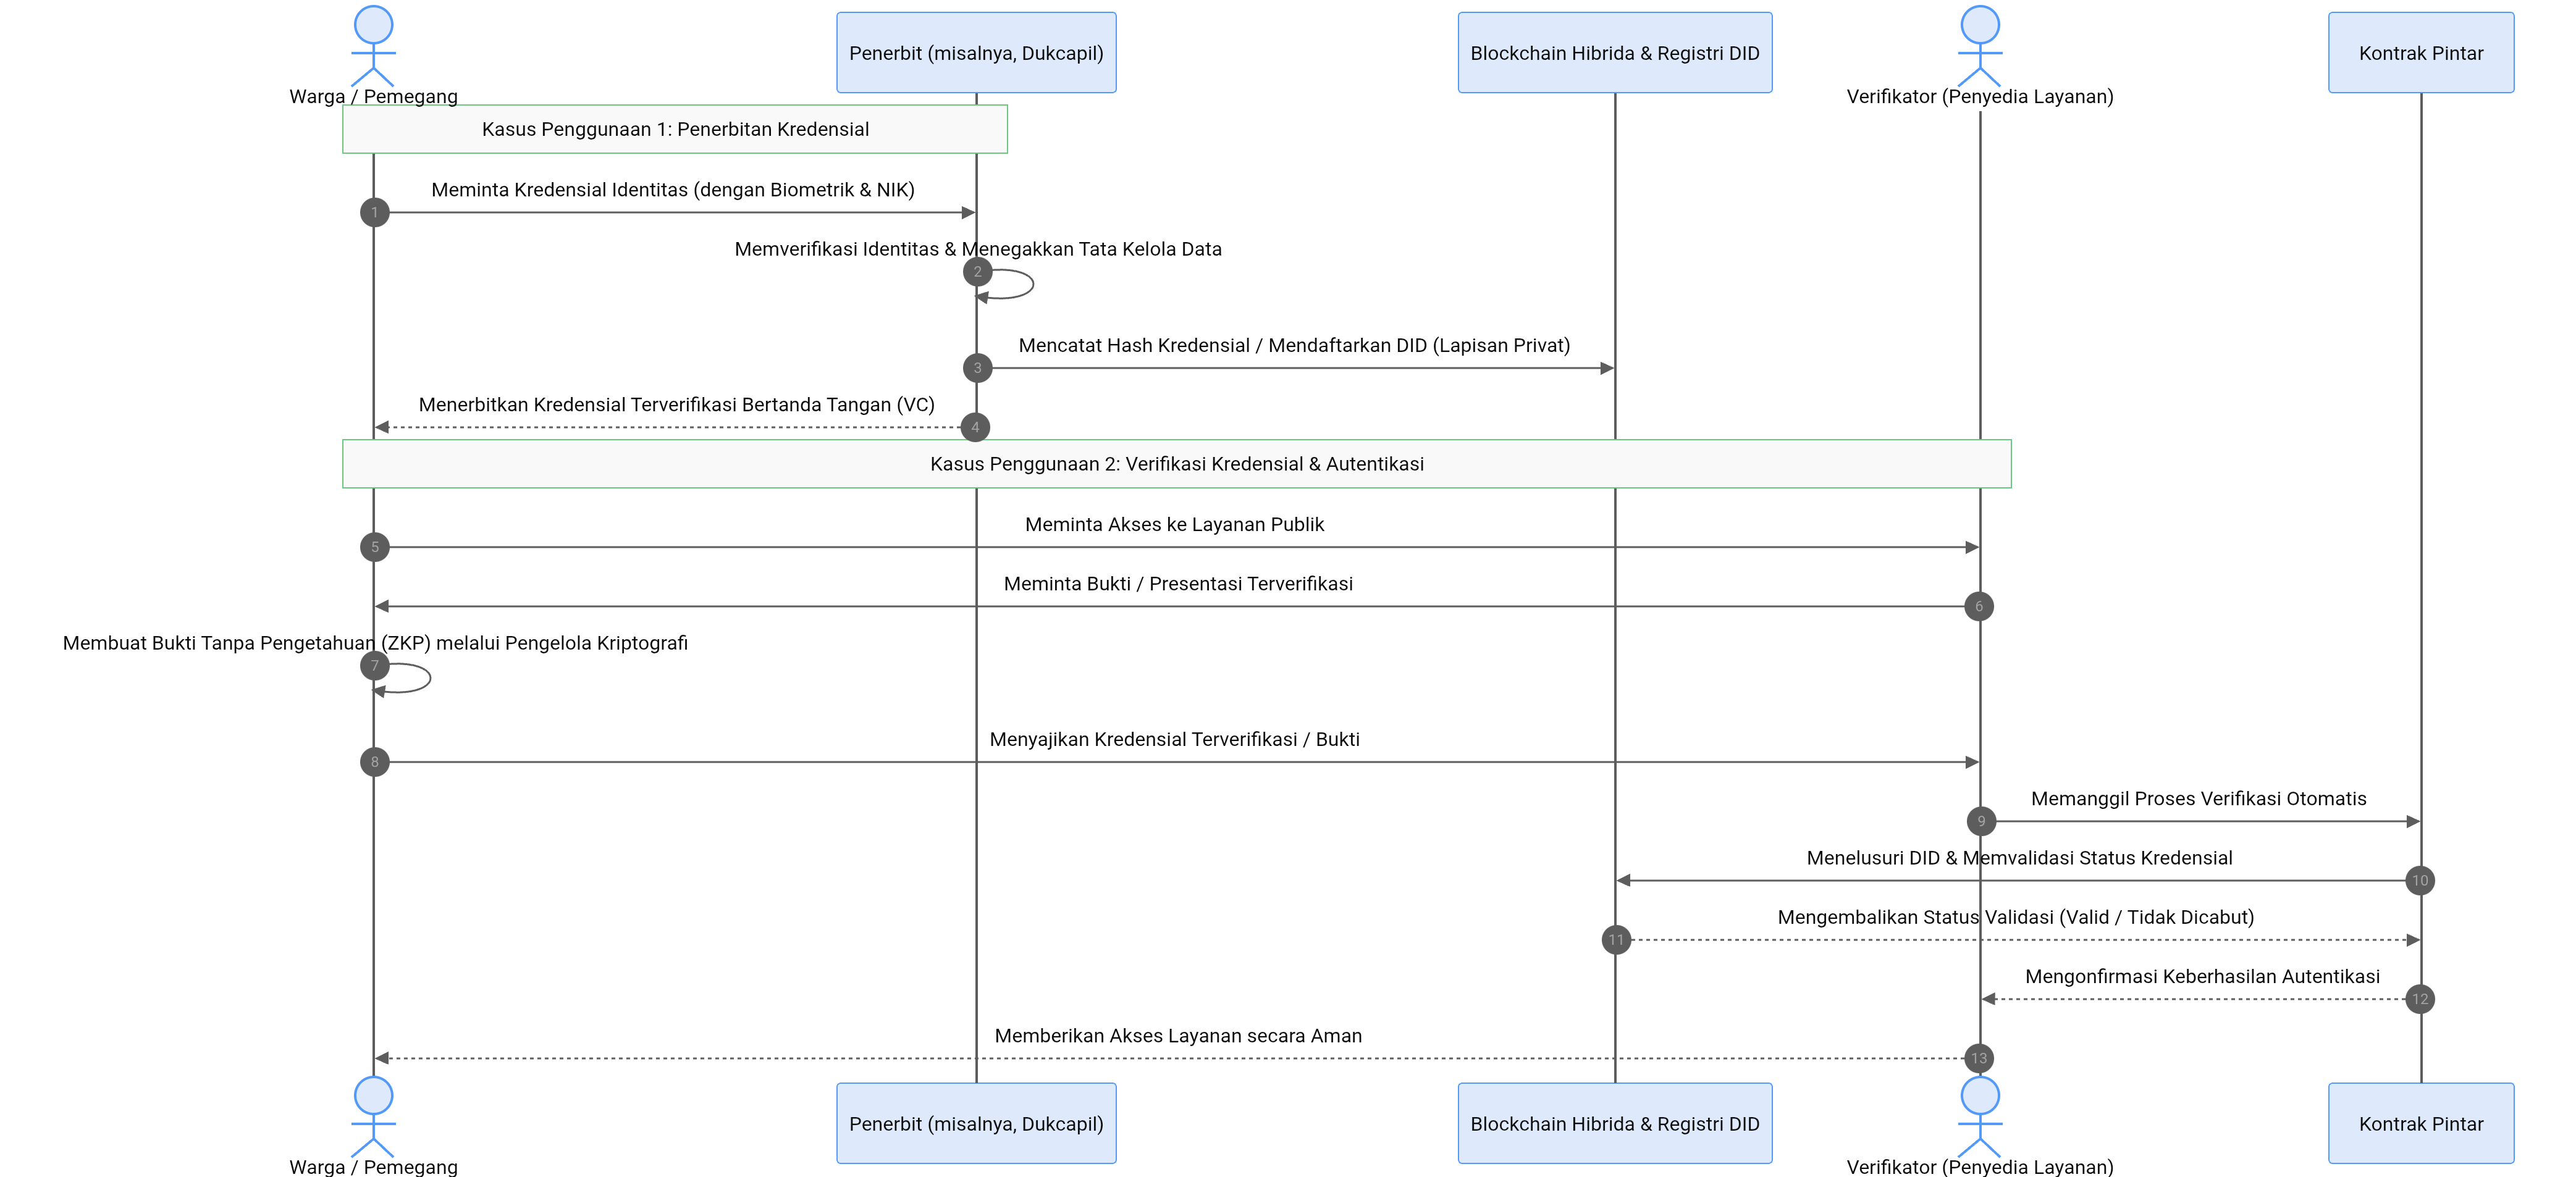
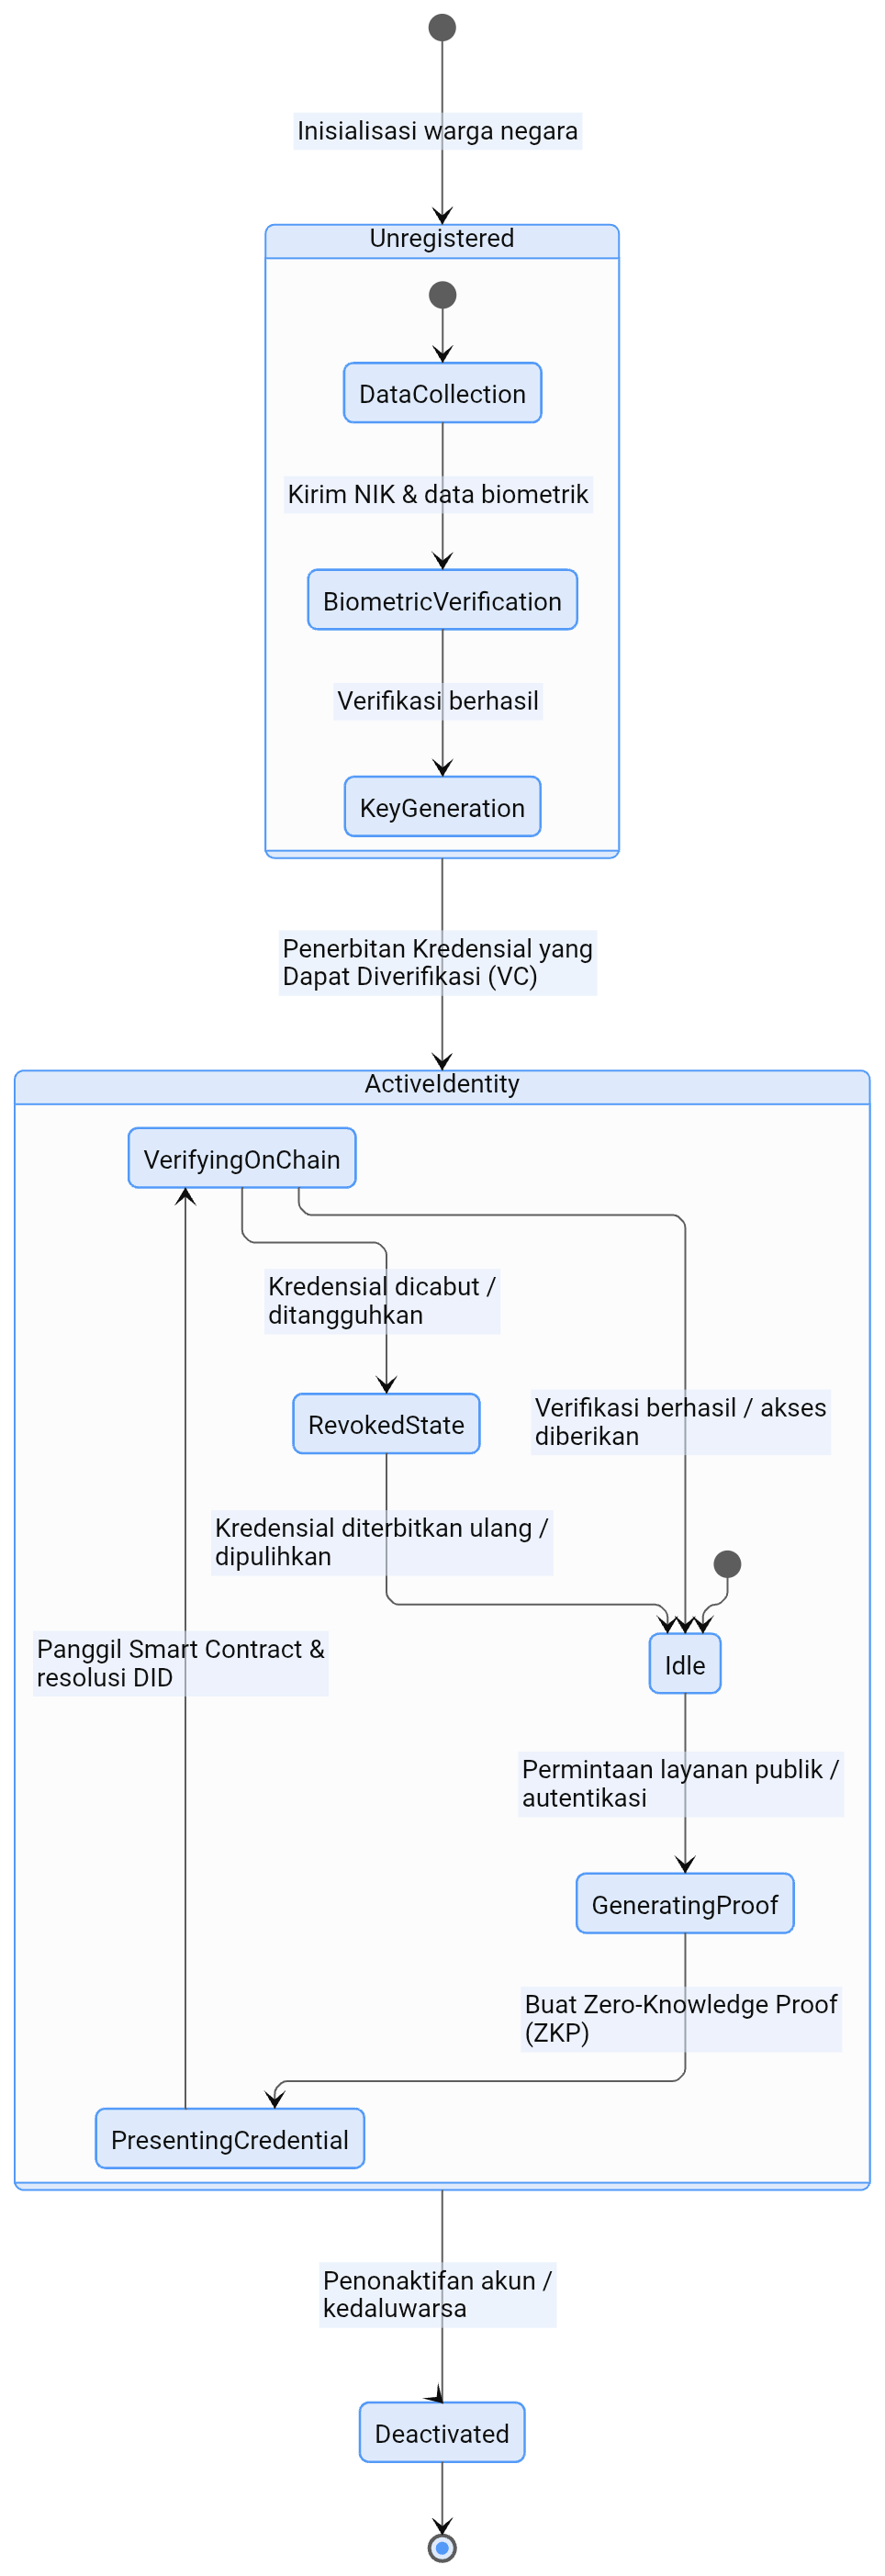
Terlepas dari adanya kontrol pencegahan yang kuat, arsitektur keamanan yang efektif harus mengasumsikan bahwa pelanggaran atau anomali sistem dapat terjadi, serta harus siap untuk menanganinya dengan cepat. Kontrak pintar menggabungkan fungsi jeda darurat yang dikelola oleh komite tata kelola multi-tanda tangan, memungkinkan sistem untuk membekukan kontrak yang disusupi atau saluran penerbitan kredensial yang mencurigakan secara instan tanpa mematikan seluruh buku besar. Log audit yang tidak dapat diubah mencatat semua tindakan administratif dan permintaan otentikasi di luar rantai dengan bukti kriptografi, memungkinkan tim keamanan untuk melakukan investigasi forensik yang cepat, mengisolasi node yang terpengaruh, dan menjalankan buku panduan respons insiden tanpa kehilangan data atau perusakan.
Dengan menanamkan kontrol akses yang terperinci, pemodelan ancaman proaktif, audit yang ketat, dan rencana respons insiden yang tangguh, Indonesia dapat melindungi sistem identitas nasionalnya dari ancaman keamanan modern sekaligus memberantas peluang untuk perusakan yang korup.
Mpu Gandring ingin memberantas korupsi di Indonesia dengan teknologi blockchain! Anda ingin mendukung?
- Follow akun Mpu.
- Upvote dan resteem postingan Mpu.
- Share di Instagram, Facebook, X/Twitter dll.
- Biar pemerintah mendengar dan menerapkannya.
| Proyek Percontohan |
|---|
Upvoted! Thank you for supporting witness @jswit.